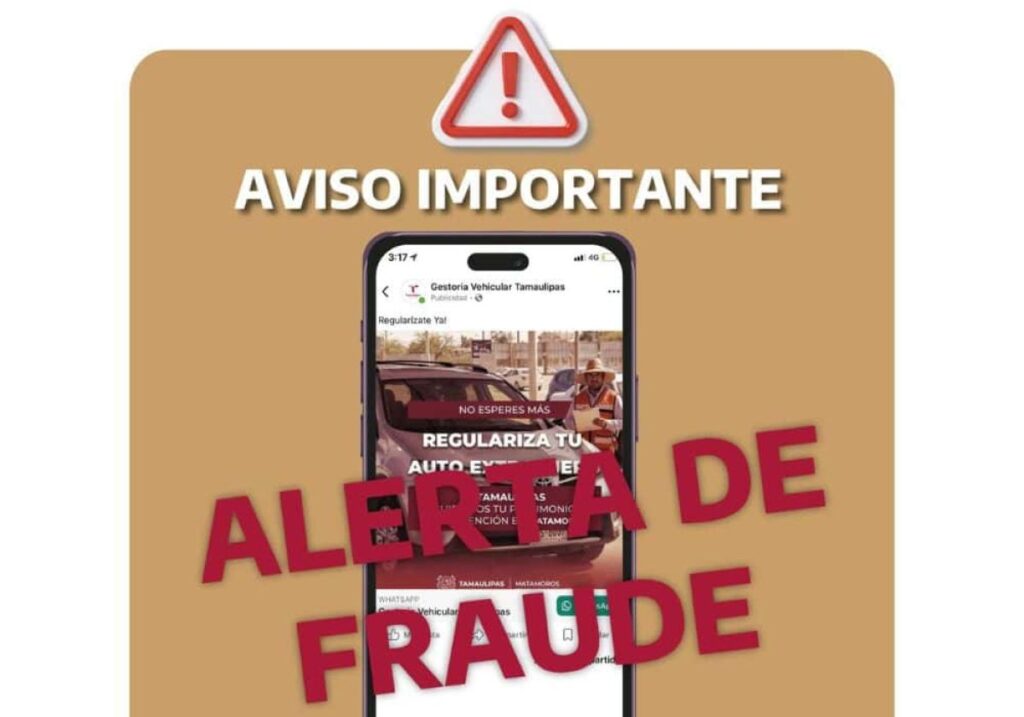
La digitalización de la burocracia en México facilitó la vida de millones de personas. Trámites que antes exigían filas de tres horas bajo el sol, copias al carbón y la molestia de lidiar con funcionarios cansados hoy se resuelven en cinco minutos desde la computadora o el teléfono móvil. Obtener un acta de nacimiento, pagar una fotomulta, tramitar la cédula profesional o agendar una cita ante el Servicio de Administración Tributaria (SAT) requiere únicamente una conexión a internet y una tarjeta bancaria.
1. El modelo de la estafa: ¿Cómo operan las páginas pirata?
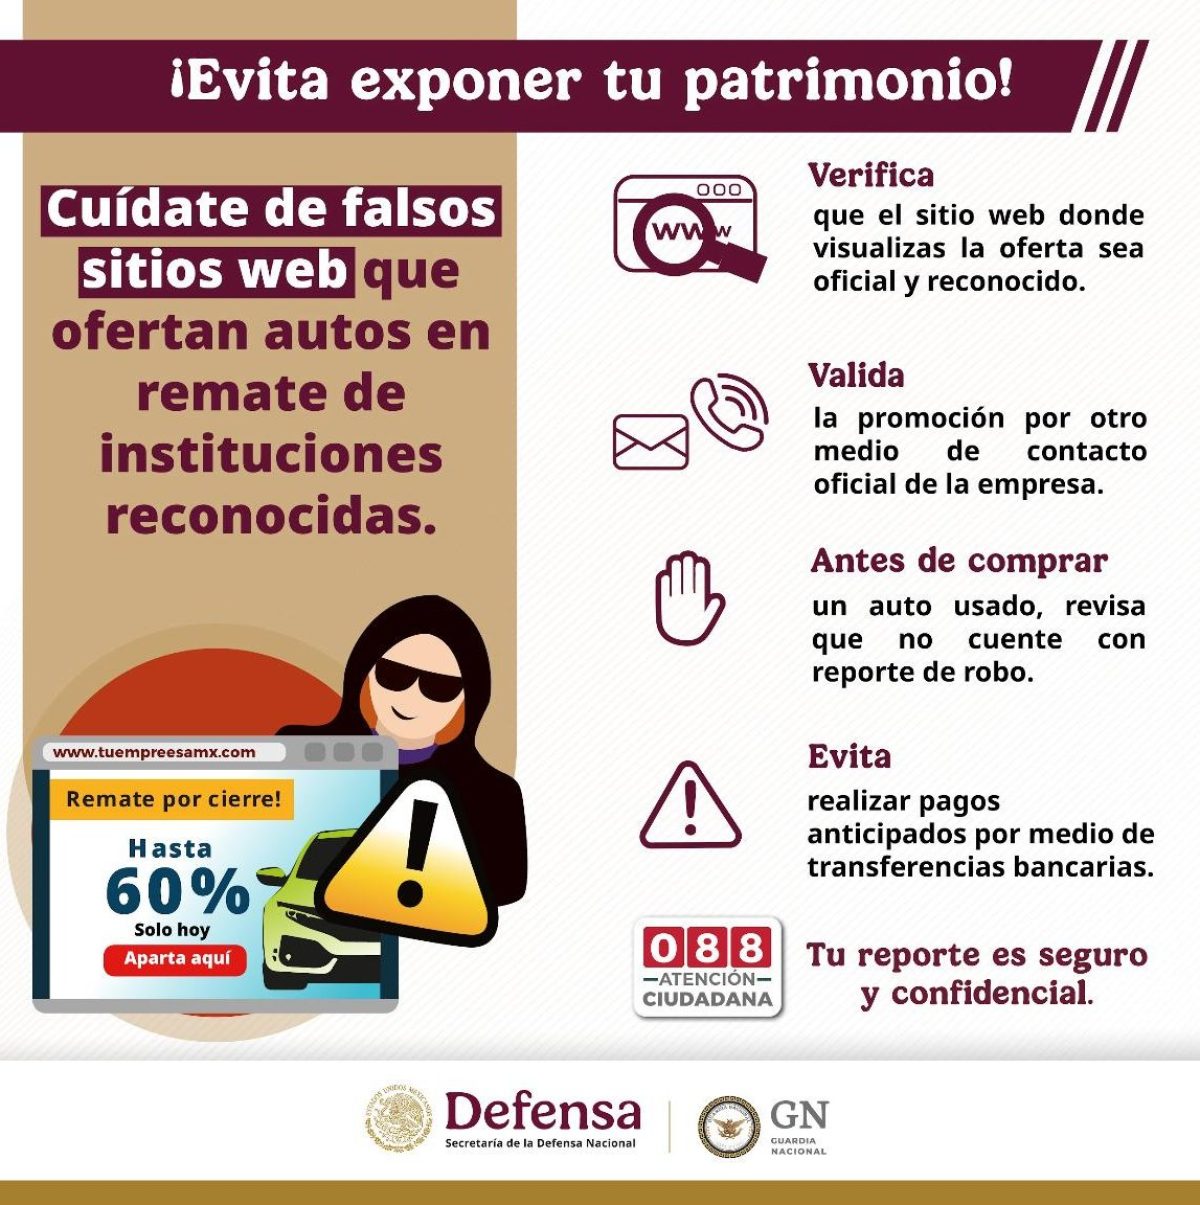
Publicidad pagada en buscadores (Ad-jacking)
Smishing y Phishing masivo
- “SAT: Detectamos inconsistencias en su declaración. Evite sanciones ingresando aquí: [enlace apócrifo]”.
- “Secretaría de Finanzas: Tiene 24 horas para saldar una multa de tránsito con 50% de descuento.”
Suplantación gráfica impecable
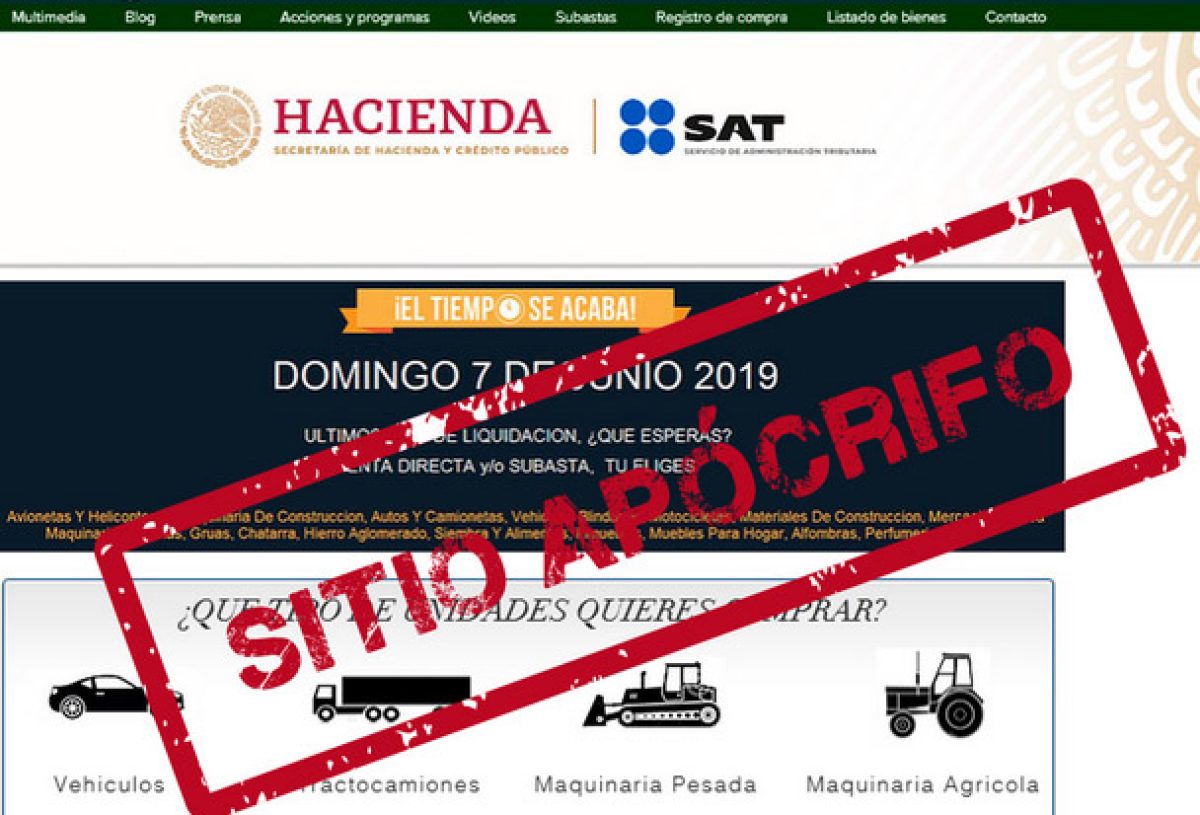
2. Los trámites más clonados en México
| Trámite | Método de suplantación habitual | Mecanismo del fraude |
| Citas para Pasaporte (SRE) | Páginas que prometen “agilizar” la cita o cobrar la tarifa en línea. | Solicitan depósitos en tiendas de conveniencia (OXXO, 7-Eleven) o transferencias SPEI a cuentas personales. La SRE jamás cobra por agendar citas. |
| Actas de Nacimiento | Sitios que ofrecen la descarga inmediata del PDF del acta. | Cobran montos ajustados o superiores al costo oficial. Envían un archivo corrupto, un documento apócrifo sin validez legal o simplemente se quedan con el pago. |
| Verificación Vehicular y Fotomultas | Plataformas falsas de finanzas estatales o locales. | Muestran un supuesto adeudo inventado con un botón de pago con tarjeta de crédito o débito. Roban los datos del plástico para clonarlo. |
| Citas y Trámites del SAT | Formularios para “actualizar la e.firma”, validar el RFC o consultar saldos a favor. | Capturan la contraseña de la e.firma, la Clave CIEC y los datos bancarios para desviar devoluciones de impuestos legítimas. |
| Regularización de Vehículos Usados (Autos Chocolate) | Portales que emiten supuestos folios de inscripción al programa federal. | Exigen el pago total del trámite vía transferencia a cuentas de terceros antes de emitir una cita inexistente. |
3. Lista de verificación: Cómo identificar un portal pirata antes de pagar
                 ¿VAS A REALIZAR UN TRÁMITE O PAGO EN LÍNEA?
                                      │
                                      ▼
             1. ¿La URL termina estrictamente en ".gob.mx"?
                    (Ejemplo: tramites.gob.mx)
                                      │
                      ┌───────────────┴───────────────┐
                     SÍ                               NO
                      │                               │
                      ▼                               ▼
     2. ¿La conexión es HTTPS y          [!] ¡ALERTA DE FRAUDE!
        el certificado es válido?         Abandona la página.
                      │                   Es un sitio falso.
                      ▼
     3. ¿Los métodos de pago son pasarelas
        bancarias oficiales (SPEI/Tarjeta)?
                      │
                      ├──────────────────────────────┐
                     SÍ                             NO (Piden OXXO/SPEI a PF)
                      │                              │
                      ▼                              ▼
     4. ¿La navegación en otros enlaces      [!] ¡ALERTA DE FRAUDE!
        del sitio funciona correctamente?     No realices depósitos.
                      │
                      ▼
            [✓] SITIO SEGURO PARA
             CONTINUAR EL TRÁMITE
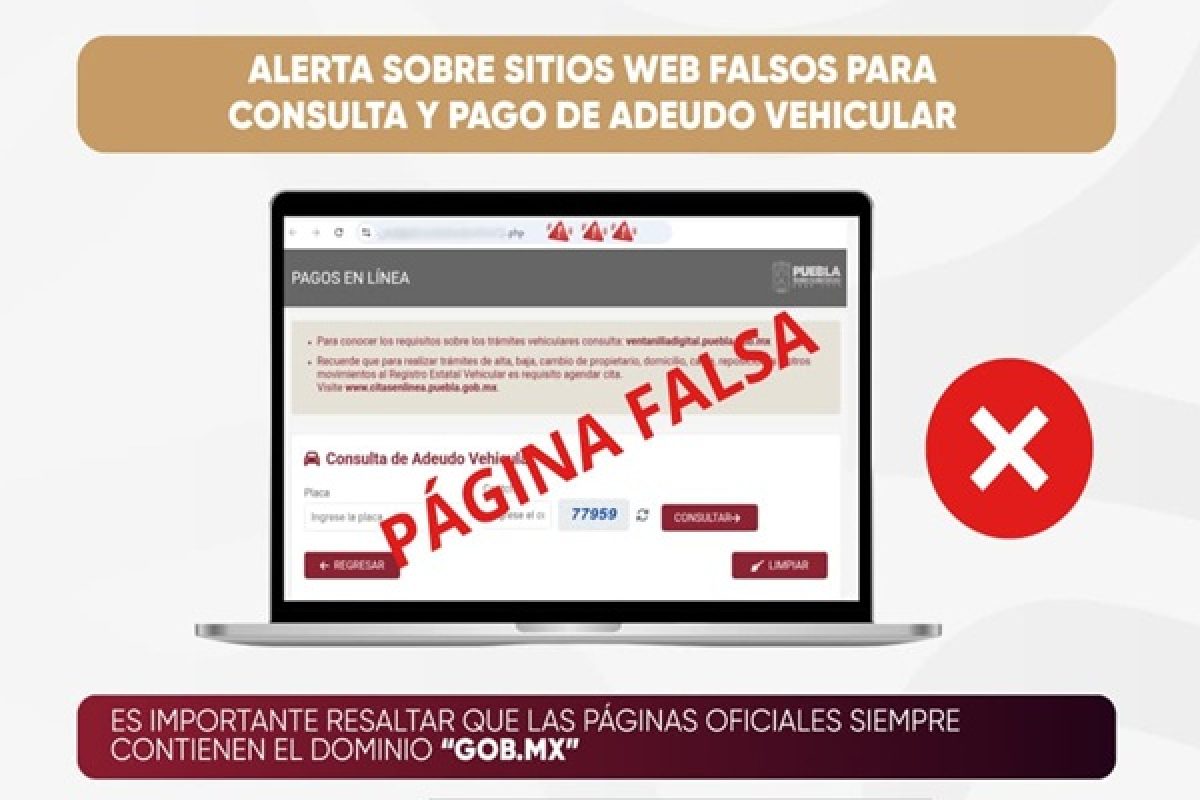
1. El dominio es la regla de oro: La prueba del .gob.mx
.gob.mx. No hay excepciones para las Secretarías de Estado, el SAT,el IMSS, el ISSSTE o la SRE.- SITIO AUTÉNTICO:
[https://www.gob.mx/pasaporte](https://www.gob.mx/pasaporte)o[https://www.sat.gob.mx](https://www.sat.gob.mx) - SITIOS FALSOS FRECUENTES:
[https://www.pasaportes-gob.org.mx](https://www.pasaportes-gob.org.mx)[https://www.tramites-gobmx.site](https://www.tramites-gobmx.site)[https://www.gob-mx.info](https://www.gob-mx.info)[https://www.actas-gobierno.com](https://www.actas-gobierno.com)[https://www.sat-tramites.online](https://www.sat-tramites.online)
-), palabras añadidas (portal, tramites, servicio, citas) o extensiones como .com, .org, .net, .site, .info o .biz es una prueba inequívoca de que el portal es apócrifo. Si la dirección web no termina en .gob.mx, cierra la pestaña de inmediato..cdmx.gob.mx, .edomex.gob.mx o .queretaro.gob.mx.2. El método de pago: ¿A quién le estás enviando dinero?
- Pago oficial: Se realiza mediante pasarelas bancarias integradas en el sitio web (donde la página te redirige al entorno seguro del banco) o mediante la emisión de una Hoja de Ayuda (Línea de Captura).Esta línea de captura te permite pagar directamente en la ventanilla de un banco institucional o dentro de tu banca electrónica en la sección de Pago de Impuestos y Servicios.
- Pago fraudulento: Si la página te pide hacer un depósito a una cuenta personal de débito (Saldazo, Spin, Mercado Pago, BanCoppel) en un OXXO, Seven Eleven o mediante una transferencia SPEI a nombre de una persona física (por ejemplo, “Juan Pérez” o “Comercializadora X”), estás frente a una estafa. El gobierno nunca cobra trámites a través de cuentas personales ni depósitos directos en tiendas de conveniencia sin una línea de captura emitida.
3. Enlaces rotos e interactividad nula
- Intenta ingresar al apartado de “Mapeo del sitio”, “Directorio”, “Términos y condiciones” o “Transparencia”.
- Haz clic en los íconos de redes sociales del pie de página.
#). Un portal gubernamental real forma parte de una arquitectura digital profunda donde todos los menús navegan a secciones activas.4. Urgencia artificial y lenguaje coercitivo
- “¡Últimos 10 folios disponibles para su cita de pasaporte hoy!”
- “Su vehículo será embargado si no liquida su adeudo en las próximas 3 horas.”
- “Descuento del 70% válido únicamente en los próximos 15 minutos.”
5. Certificados SSL manipulados o ausentes
https://. El candado solo indica que la información viaja cifrada desde tu navegador hasta el servidor; no demuestra que el dueño del servidor sea legítimo.- Un sitio oficial suele mostrar certificados emitidos a favor de entidades gubernamentales o autoridades certificadoras reconocidas.
- Un sitio pirata mostrará un certificado emitido para dominios genéricos o nombres aleatorios registrados hace apenas unos días o semanas.
4. Diferencias estructurales: Portal Oficial vs. Sitio Apócrifo
| Parámetro | Portal Oficial gob.mx | Sitio Apócrifo / Pirata |
| Extensión de Dominio | Exclusivamente .gob.mx (o subdominios estatales .gob.mx). | .com, .org, .net, .info, .site, .online, .cc. |
| Forma de Pago | Pasarela bancaria oficial o Línea de Captura para ventanilla/banca. | Transferencia SPEI a personas físicas o depósitos en OXXO sin formato oficial. |
| Agenda de Citas | Gratuita (en SRE, SAT, Verificentros, etc.). | Cobran un “costo de gestión” o “tarifa de apartado”. |
| Navegación Externa | Enlaces operativos a leyes, avisos de privacidad y directorios. | Botones inactivos, enlaces rotos o sin destino real (#). |
| Canales de Notificación | Correos con dominios institucionales (@sat.gob.mx, @sre.gob.mx). | Correos de Gmail, Hotmail, Yahoo o dominios extraños; SMS informales. |
5. El mecanismo de las “Citas de Pasaporte”: Caso de estudio de una estafa típica
PASO 1: Búsqueda del usuario
El ciudadano teclea "citas pasaporte sre" en Google.

PASO 2: El enlace patrocinado
Hace clic en el primer resultado: "www.pasaportes-citas-gob.com" (Sitio Pirata).

PASO 3: Captura de información
El portal clonado solicita CURP, nombre completo, dirección y teléfono.

PASO 4: Generación de la "Ficha de Pago"
La página muestra un monto a pagar ($1,500 MXN) y genera una orden de pago
con una cuenta de débito personal (ej. OXXO Spin o SPEI a una persona física).

PASO 5: Confirmación falsa
El usuario deposita. El sitio falso envía un correo con un "folio de cita"
inventado o simplemente deja de responder.

PASO 6: El descubrimiento
El usuario acude a la delegación de la SRE el día "programado" y descubre
que su cita no existe en el sistema oficial y que su dinero fue robado.
¿Cómo funciona el proceso legítimo?
citas.sre.gob.mx), por vía telefónica o mediante su canal verificado de WhatsApp.6. ¿Qué hacer si fuiste víctima de un portal pirata?
1. Bloqueo inmediato de instrumentos financieros
2. Monitoreo de identidad
3. Reporte ante la Policía Cibernética
- Guardia Nacional (CERT-MX): Puedes realizar tu reporte al teléfono 088 (disponible las 24 horas del día, los 365 días del año) o enviar la URL del sitio fraudulento por correo electrónico a
cnac@sspc.gob.mx. - Policía Cibernética de la CDMX (o de tu entidad): En la Ciudad de México, puedes comunicarte al 55 5242 5100 ext. 5086 o escribir a
policia.cibernetica@ssc.cdmx.gob.mx. - SAT / SHCP: Si el sitio fraudulento suplantaba al Servicio de Administración Tributaria o a Hacienda, reporta la URL al correo
coseg@hacienda.gob.mxo a las cuentas oficiales de la institución.
4. Presentación de denuncia formal
7. Buenas prácticas para una navegación digital segura
- Escribe la dirección directamente en la barra: En lugar de buscar “pago de refrendo” o “cita pasaporte” en Google, escribe manualmente
gob.mxen la barra del navegador y utiliza el buscador interno del gobierno para localizar la dependencia o el trámite correspondiente. - Usa los marcadores del navegador: Guarda en la barra de marcadores o favoritos las direcciones oficiales de los trámites que realizas con frecuencia (como la consulta de CURP, el portal del SAT o la página de la secretaría de finanzas de tu estado).
- Desconfía de la publicidad pagada: Asume como norma de seguridad que los resultados de búsqueda marcados como “Patrocinado” para trámites gubernamentales tienen una alta probabilidad de ser portales apócrifos.
- No des clic en enlaces recibidos por SMS o WhatsApp: Si recibes un mensaje sobre una supuesta multa, paquete detenido, cobro de impuestos o suspensión de servicio, no abras el enlace adjunto. Abre el navegador e ingresa directamente a la plataforma institucional para verificar si existe alguna notificación en tu buzón tributario o perfil de usuario.
- Mantén actualizado tu navegador: Los navegadores modernos (Chrome, Firefox, Safari, Edge) incorporan filtros antiphishing que bloquean automáticamente dominios reportados como fraudulentos.Mantener el software actualizado ofrece una capa adicional de protección.
.gob.mx representan dependencias oficiales es la regla definitiva para realizar cualquier trámite con total tranquilidad.¿A qué casa encuestadora le crees más rumbo a las elecciones de 2027?
Con 17 gubernaturas en juego, estas son las firmas que marcan la conversación en México.
…Sondeo abierto de participación voluntaria entre los lectores. No es una encuesta representativa ni tiene valor estadístico.Ver todas las encuestas y resultados